Логика защиты SharePoint: взгляд на проблему глазами хакера
Следует сразу же сказать, что контактная зона атаки не ограничивается серверами SharePoint. Изучение порядка сопряжения различных компонентов — это первый шаг в процессе создания необходимой защиты.
Если это первый шаг, то в чем состоят последующие?
Первым делом нужно вычленить решение во всей его полноте — не только базовые компоненты решения, но и все, с чем оно взаимодействует и к чему подключается. Эта модель состоит из тех же этапов, что и тест на проникновение. Основные шаги, которые сделает хакер, перечислены ниже.
Обследование
Сначала идет этап сбора информации о целевом объекте. Для профессионалов в сфере ИТ это означает получение ответов на следующие вопросы:
• Какие данные хранятся в системе SharePoint?
• Могу ли я обнаружить там персональные данные?
• Есть ли в системе электронная таблица с именами пользователей и паролями?
• Имеется ли там идентифицируемая информация, которая не должна храниться в SharePoint?
• Имеются ли в системе элементы управления для идентификации названного выше?
• Могу ли я, просто зайдя на сайт SharePoint, обнаружить информацию, которая поможет мне организовать атаки с применением методов социальной инженерии?
• Имеются ли на сайте разделы, доступные извне?
• Активированы ли и защищены ли должным образом средства анонимного доступа?
Сканирование и перечисление
Здесь все просто, речь идет о возможности запустить некий инструмент или сценарии, которые попытаются идентифицировать решение SharePoint. Выполнить эту задачу помогут такие распространенные инструменты, как команды Ping (ICMP) или SYN. С помощью этих инструментов можно идентифицировать операционную систему и получить более подробные сведения вплоть до перечня выполняемых служб. В выходной строке демонстрационной команды Nmap представлен большой объем информации, полученной при выполнении команды (см. экран ниже).
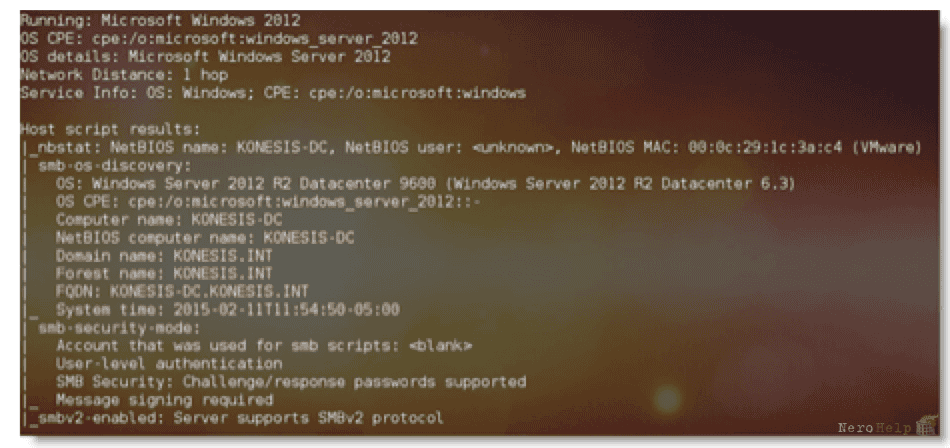
Результаты работы команды Nmap
Некоторые из упомянутых инструментов обладают еще более широкими возможностями и позволяют выявлять другие атаки, такие как SQL Injection, Cross Site Scripting, а также наличие у атакующей стороны ресурсов для преодоления базовых сетевых средств защиты.
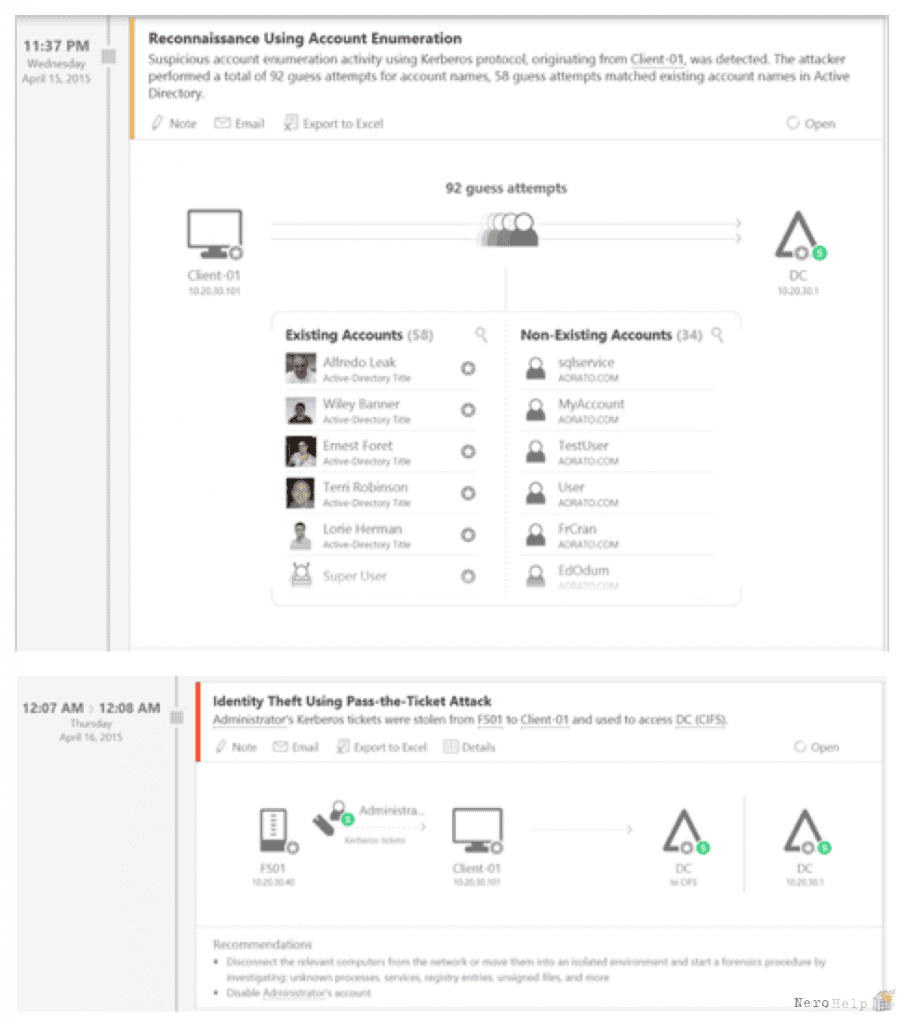
Результаты работы Microsoft Advanced Threat Analytics
Чтобы обеспечить защиту от упомянутых угроз, нужно рассмотреть возможность использования систем обнаружения, проследить за тем, чтобы брандмауэры на серверах были активированы и даже подумать о применении продуктов класса Anomaly Detection, таких как новый пакет Microsoft Advanced Threat Analytics или ему подобные. Эти инструменты выявляют статистические показатели использования ресурсов как пользователями, так и устройствами. Располагая сведениями о том, что считается «нормальным», они могут фиксировать отклонения от нормы (см. экран выше).