Обновление для сервера Exchange 2013
У Exchange 2013 практически нет недостатков, поэтому все его обновления не вызывают практически никакого интереса. Тем более, что последние апдейты не несут в себе никаких принципиально новых функций. В этом плане не стало исключением и накопительное обновление под номером CU9.
С чем это связано? Скорее всего причина кроется в банальном отсутствии времени и недостаточном финансировании Exchange 2013: ведь на подходе Exchange 2016, следовательно все ресурсы брошены на новые функции, которые будут доступны после выхода новой версии продукта. Что же касается Exchange 2013, то на закате его жизненного цикла разработчики ограничатся, скорее всего, выпуском серии обновлений, исправляющих различные ошибки и не несущих какого-либо значительного расширения имеющейся функциональности. Хотя, с другой стороны, чего еще ожидать, когда речь идет о программном продукте, существующем уже три года, принимая во внимание, что родословная Exchange в целом насчитывает уже 20 лет. Однако уверен, что возврат аутентификации Kerberos для IMAP4 весьма оценят те, кто использует клиенты IMAP4.
В целом информация, предоставленная на конференции Ignite, свидетельствует о том, что сервер Exchange 2016 станет всего лишь очередным пакетом обновления для сервера Exchange 2013. Несомненно, в сервер Exchange 2016 были добавлены некоторые впечатляющие технологии, неоспоримые преимущества которых компания Microsoft осознала в ходе полномасштабной эксплуатации Exchange Online, но тем не менее сервер Exchange 2016 не вызывает того ощущения «прорыва», которое мы все испытали в случае с сервером Exchange 2010 или Exchange 2013. Полагаю, что после выпуска это прояснится окончательно.
Но давайте все же вернемся к CU9. Упомяну о том, что этот выпуск накопительного обновления исправляет проблему, описанную в бюллетене безопасности MS 15—064, и, следовательно, его применение можно считать необходимым. Кроме того, известно, что некоторые пользователи столкнулись с проблемами при применении на серверах Exchange 2013 исправлений из бюллетеня MS15—064.
Установка накопительного обновления CU9 — простой и быстрый процесс, который не доставил мне никаких хлопот ни на одном из серверов из тех, что я обновлял. Впрочем, спешить тоже не стоит, поскольку опыт весьма наглядно показывает нам, что происходит, когда программное обеспечение развернуто без тщательного тестирования.
В соответствии с политикой поддержки, после публикации 9 июня MS15—064 компания Microsoft выпустила соответствующие обновления безопасности для Exchange 2013 SP1 и Exchange 2013 CU8. После выхода накопительного обновления CU9 Microsoft поддерживает только указанные версии, и именно по этой причине обновления безопасности доступны исключительно для них. Оба исправления описаны в статье базы знаний за номером КВ3062157, в которой приводится следующее описание решаемых проблем.
• Существует опасность раскрытия информации в вебприложениях Exchange, когда сервер Exchange неправильно обрабатывает политику, созданную из одного и того же шаблона. Данное обновление системы безопасности устраняет уязвимость, изменяя порядок обработки веб-приложениями Exchange политики, созданной из одного и того же шаблона.
• Существует вероятность несанкционированного получения повышенных полномочий в веб-приложениях Exchange, когда сервер Exchange некорректно управляет пользовательскими сеансами. Данное обновление системы безопасности корректирует процесс управления аутентификацией сеанса пользователя.
• Вероятность раскрытия информации в вебприложениях Exchange, когда сервер Exchange неверно проверяет строки HTML. Это обновление системы безопасности корректирует процесс проверки строк HTML (только для CU8) веб-приложениями Exchange.
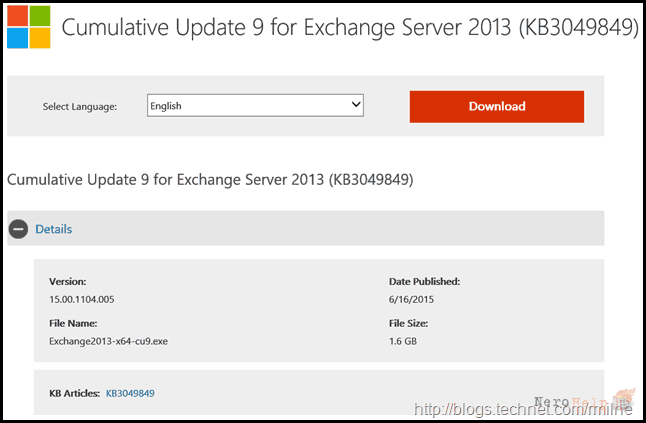
Ниже представлена выборка ошибок, исправленных в накопительном обновлении CU9. Отмечу, что критичными являются немногие из них. Обратите внимание, что актуальные статьи базы знаний (КВ) могут становиться доступными онлайн с некоторой задержкой.
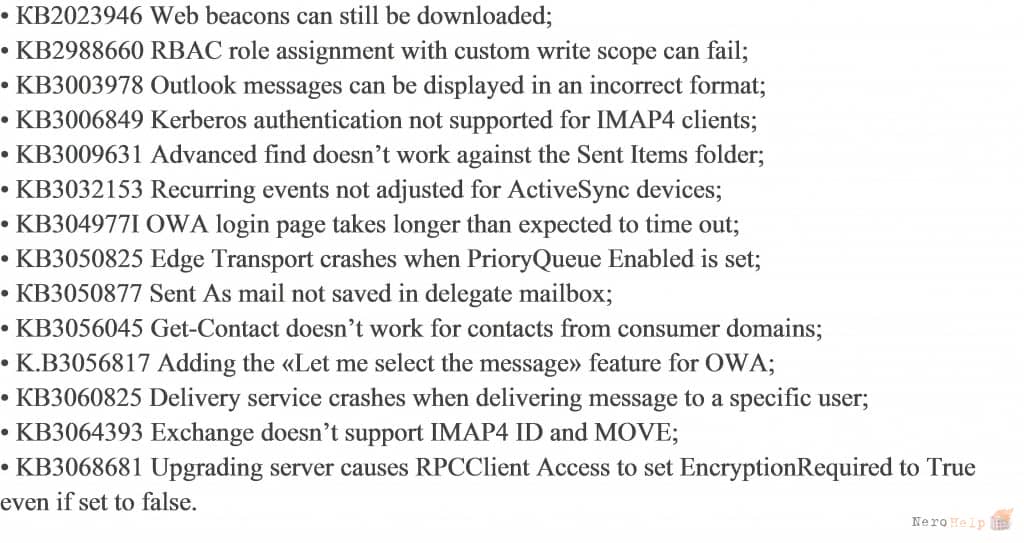
Компания Microsoft также выпустила обновления для сервера Exchange 2010 SP3 (RU10 — статья КВ3049853) и для сервера Exchange 2007 SP3 (RU17 — статья КВ3056710). Конечно, не следует забывать о том, что, в отличие от кумулятивных обновлений (которые, по сути, являются новыми версиями продукта, и их установка сразу приводит сервер в соответствие с последними спецификациями), здесь необходимо предварительно удалить все временные обновления, которые уже могли быть установлены ранее, и только после этого обновлять сервер Exchange 2010.
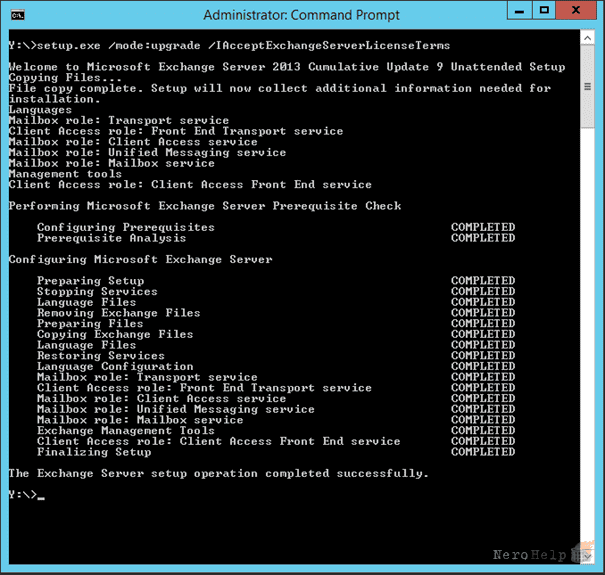
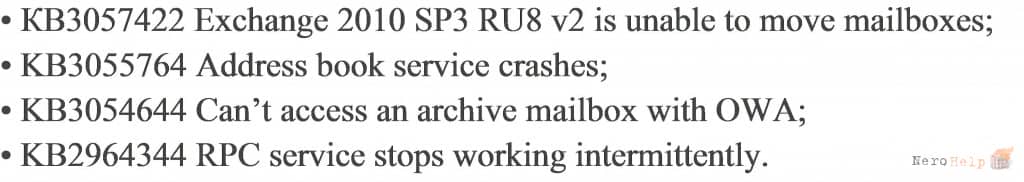
Выборка ошибок, исправленных в обновлении сервера Exchange 2010 SP3 RU10, представлена ниже. Две из них достаточно серьезны, поскольку перемещение почтовых ящиков — это весьма важно, и вы вряд ли допустите, чтобы пользователи потеряли доступ к архивным почтовым ящикам.
В то же время сервер Exchange 2007 может похвастаться всего лишь одним-единственным исправлением — КВ3057222 Unable to open digitally signed NDR messages after applying RU15.
Вскоре мы ожидаем появления кумулятивного обновления Exchange 2013 CU10. Интересно, будет ли оно таким же впечатляющим, как CU9?