Многофакторная аутентификация и Office 365: вопрос планирования
Содержание:
1. Знакомство со средствами MFA платформы Office 365;
2. Активация MFA для учетных записей Office 365;
3. Альтернативные методы аутентификации;
4. Использование средств MFA;
5. Вопрос планирования (Вы читаете данный раздел).
Разумеется, реализация средств MFA — это не такой шаг, на который вы решаетесь просто потому, что вам очень захотелось. Здесь я не рассматриваю тот случай, когда кто-то хочет сокрушить справочную службу, обрушив на нее лавину звонков от возмущенных пользователей, желающих обратиться к своим почтовым ящикам. В таких делах требуется предварительная подготовка, и в первую очередь — уведомление пользователей. Все они должны иметь представление о том, что именно происходит и как нужно реагировать на приглашение к проведению дополнительной верификации. Кроме того, целесообразно удостовериться в том, что приложения нормально функционируют с активированными средствами MFA, и составить список ответов на часто задаваемые вопросы (возможно, по образцу списка, подготовленного по данной теме специалистами Microsoft, https://azure.microsoft.com/en-us/documentation/articles/multi-factor-authentication-end-user-manage-settings/). Ознакомившись с этим списком, пользователи будут знать, чего им следует ожидать в процессе выполнения процедуры аутентификации.
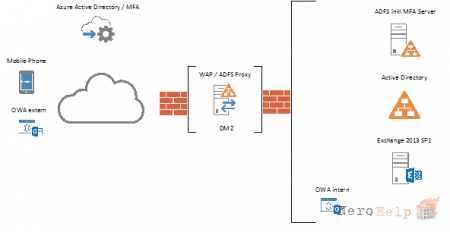
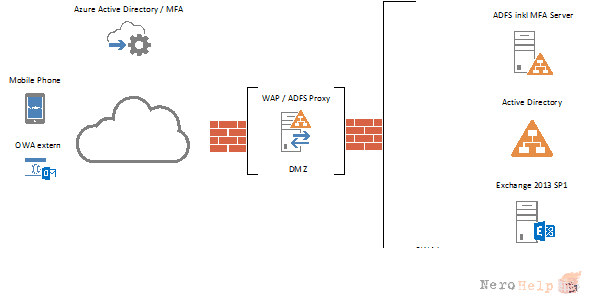
Хотя специалисты Microsoft реализовали средства MFA во всей платформе Office 365, рассматриваемая функция не ограничена «облачной» службой. Механизм многофакторной аутентификации Azure Active Directory можно настроить и для обслуживания почтовых ящиков, размещенных на локальном оборудовании. Обладатель статуса Microsoft MVP Брайан Рийд раскрывает эту тему в своем журнале по адресу http://www.c7solutions.com/2015/01/exchange-owa-and-multi-factor-authentication.
Кроме того, дополнительную информацию по реализации MFA в локальных приложениях, а также по планированию развертывания гибридных систем можно получить в Microsoft.
Ну и, разумеется, если вы не работаете с Office 365, но хотите защитить системы Exchange с помощью средств MFA, к вашим услугам множество решений, предлагаемых независимыми поставщиками; в этом вы сможете убедиться сами, выполнив простую процедуру поиска в Интернете.
Кстати, о решениях от независимых поставщиков. Если вы используете учетные записи служб с целью предоставления доступа к ресурсам вашей организации для осуществления мониторинга или другое решение, от реализации средств MFA в этих учетных записях лучше воздерживаться, если вы не знаете наверняка, что применяемое вами решение от независимого поставщика позволяет работать с такой конфигурацией. Дело в том, что одни решения уже позволяют работать со средствами MFA, другие обеспечивают возможность использования паролей приложений (часто потому, что соответствующий поставщик программного продукта не хочет брать на себя ответственность за хранение паролей от имени пользователя), а есть и такие продукты, которые вообще не обеспечивают взаимодействие с механизмами MFA.
С течением времени функции многофакторной аутентификации реализуются во все большем числе приложений, и в конечном итоге их применение станет нормой. Для иллюстрации этой мысли отмечу, что недавно специалисты Microsoft оснастили функциями MFA средства защиты управления правами Windows Rights Management для целого ряда клиентов, включая приложения Office 2016. Это полезное решение, подчеркивающее уязвимость информации в представлении получателей, которые могут получить доступ к тому или иному защищенному файлу, только идентифицировав себя с помощью механизма MFA.
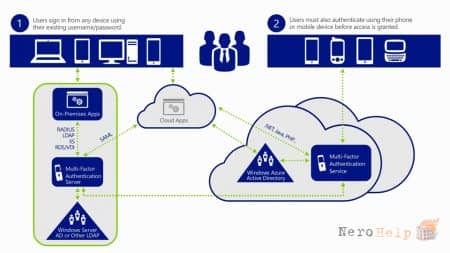
В целом корпорация Microsoft осуществила простую в обращении реализацию механизма MFA внутри Office 365 и выпускает приложения, использующие этот механизм. Предлагаемое решение характеризуется определенным уровнем гибкости: клиенты не обязаны применять средства MFA, а если эти средства активированы, число их пользователей может быть ограничено заданными учетными записями. Так что, если вы сегодня не пользуетесь средствами MFA, может быть, стоит испытать их на небольшом числе учетных записей. В конце концов, что вы потеряете, повысив свой уровень защищенности?
1. Знакомство со средствами MFA платформы Office 365;
2. Активация MFA для учетных записей Office 365;
3. Альтернативные методы аутентификации;
4. Использование средств MFA;
5.

Разумеется, реализация средств MFA — это не такой шаг, на который вы решаетесь просто потому, что вам очень захотелось. Здесь я не рассматриваю тот случай, когда кто-то хочет сокрушить справочную службу, обрушив на нее лавину звонков от возмущенных пользователей, желающих обратиться к своим почтовым ящикам. В таких делах требуется предварительная подготовка, и в первую очередь — уведомление пользователей. Все они должны иметь представление о том, что именно происходит и как нужно реагировать на приглашение к проведению дополнительной верификации. Кроме того, целесообразно удостовериться в том, что приложения нормально функционируют с активированными средствами MFA, и составить список ответов на часто задаваемые вопросы (возможно, по образцу списка, подготовленного по данной теме специалистами Microsoft, https://azure.microsoft.com/en-us/documentation/articles/multi-factor-authentication-end-user-manage-settings/). Ознакомившись с этим списком, пользователи будут знать, чего им следует ожидать в процессе выполнения процедуры аутентификации.
Хотя специалисты Microsoft реализовали средства MFA во всей платформе Office 365, рассматриваемая функция не ограничена «облачной» службой. Механизм многофакторной аутентификации Azure Active Directory можно настроить и для обслуживания почтовых ящиков, размещенных на локальном оборудовании. Обладатель статуса Microsoft MVP Брайан Рийд раскрывает эту тему в своем журнале по адресу http://www.c7solutions.com/2015/01/exchange-owa-and-multi-factor-authentication.
Кроме того, дополнительную информацию по реализации MFA в локальных приложениях, а также по планированию развертывания гибридных систем можно получить в Microsoft.
Ну и, разумеется, если вы не работаете с Office 365, но хотите защитить системы Exchange с помощью средств MFA, к вашим услугам множество решений, предлагаемых независимыми поставщиками; в этом вы сможете убедиться сами, выполнив простую процедуру поиска в Интернете.
Кстати, о решениях от независимых поставщиков. Если вы используете учетные записи служб с целью предоставления доступа к ресурсам вашей организации для осуществления мониторинга или другое решение, от реализации средств MFA в этих учетных записях лучше воздерживаться, если вы не знаете наверняка, что применяемое вами решение от независимого поставщика позволяет работать с такой конфигурацией. Дело в том, что одни решения уже позволяют работать со средствами MFA, другие обеспечивают возможность использования паролей приложений (часто потому, что соответствующий поставщик программного продукта не хочет брать на себя ответственность за хранение паролей от имени пользователя), а есть и такие продукты, которые вообще не обеспечивают взаимодействие с механизмами MFA.
С течением времени функции многофакторной аутентификации реализуются во все большем числе приложений, и в конечном итоге их применение станет нормой. Для иллюстрации этой мысли отмечу, что недавно специалисты Microsoft оснастили функциями MFA средства защиты управления правами Windows Rights Management для целого ряда клиентов, включая приложения Office 2016. Это полезное решение, подчеркивающее уязвимость информации в представлении получателей, которые могут получить доступ к тому или иному защищенному файлу, только идентифицировав себя с помощью механизма MFA.
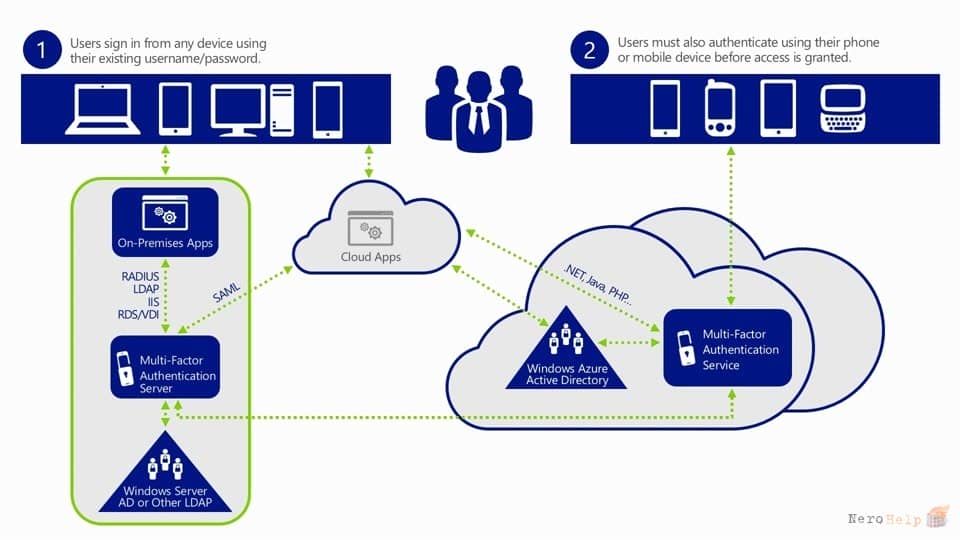
В целом корпорация Microsoft осуществила простую в обращении реализацию механизма MFA внутри Office 365 и выпускает приложения, использующие этот механизм. Предлагаемое решение характеризуется определенным уровнем гибкости: клиенты не обязаны применять средства MFA, а если эти средства активированы, число их пользователей может быть ограничено заданными учетными записями. Так что, если вы сегодня не пользуетесь средствами MFA, может быть, стоит испытать их на небольшом числе учетных записей. В конце концов, что вы потеряете, повысив свой уровень защищенности?