Анатомия поведенческих ботов: как роботы разрушают SEO-позиции и как их распознать
Автоматизированный трафик давно перестал ограничиваться простыми скриптами, которые бесконечно обновляют страницы или отправляют одинаковые запросы к серверу. Современные боты способны открывать сайты в браузерных движках, выполнять javascript, перемещать указатель мыши, прокручивать страницы, заполнять формы и имитировать отдельные действия обычных посетителей. Часть таких инструментов используется для легитимных задач: мониторинга доступности, проверки цен, индексации и автоматизированного тестирования. Другие применяются для накрутки показателей, мошенничества, сбора данных и организации атак на веб-ресурсы.
Для владельцев сайтов проблема заключается в том, что не весь автоматизированный трафик легко отличить от человеческого. Запросы могут поступать через обычные браузеры, распределённые IP-адреса и резидентные прокси, а сами сценарии поведения становятся сложнее и разнообразнее. В результате статистика посещаемости и рекламные отчёты могут содержать значительную долю активности, которая не отражает реальный интерес потенциальных покупателей.
Особое внимание вызывает влияние подобных действий на SEO. Вокруг поведенческих факторов сформировался целый рынок услуг по накрутке и так называемой скрутке показателей конкурентов. Однако важно понимать, что поисковые системы не раскрывают точные формулы ранжирования и не подтверждают, что отдельный показатель отказов или короткая сессия автоматически приводят к снижению позиций. Тем не менее искусственная активность способна искажать аналитику, создавать нагрузку на инфраструктуру, расходовать рекламный бюджет и затруднять оценку реальной эффективности сайта.
Поэтому защита должна начинаться не с массовой блокировки подозрительных IP-адресов, а с анализа совокупности технических и поведенческих сигналов. Системы антибот-защиты, такие как «Антибот для сайта» от BotHunt, подробнее о котором тут, помогают выявлять автоматизированные сессии, оценивать их риск и ограничивать нежелательную активность. Но для эффективной защиты необходимо понимать, как устроены поведенческие атаки, какие признаки действительно имеют диагностическую ценность и как внедрить фильтрацию без ущерба для обычных посетителей.
1. Механика накрутки и скрутки поведенческих факторов: как автоматизированный трафик влияет на сайт
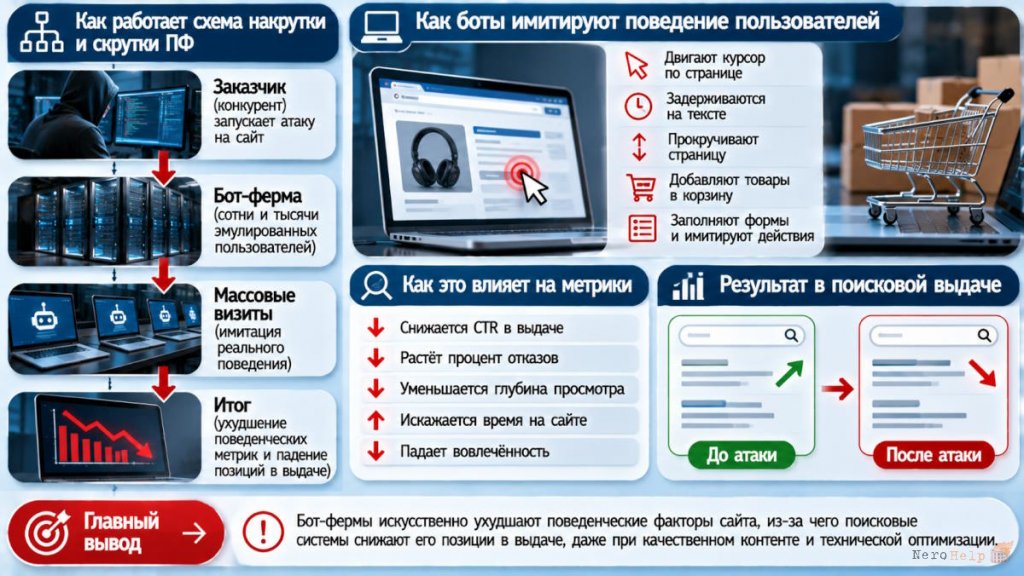
Поведенческие атаки могут преследовать разные цели. В одних случаях злоумышленники пытаются искусственно улучшить показатели собственного ресурса, создавая видимость активности заинтересованных пользователей. В других — направляют на чужой сайт нежелательный трафик, рассчитывая исказить статистику, перегрузить инфраструктуру или повлиять на работу отдельных бизнес-процессов. При этом не каждое подозрительное посещение является частью SEO-атаки: автоматизированная активность может быть связана с парсингом, рекламным мошенничеством, сканированием уязвимостей и другими задачами.
Накрутка поведенческих факторов: имитация интереса к собственному сайту
Накрутка поведенческих факторов предполагает искусственное создание действий, которые внешне напоминают взаимодействие реального пользователя с сайтом. Для этого применяются автоматизированные браузеры, мобильные эмуляторы, скрипты и распределённые сети устройств. Они могут переходить на сайт из поисковой выдачи, открывать несколько страниц, прокручивать содержимое, задерживаться на определённое время и выполнять дополнительные действия.
Например, бот-сеть может имитировать поиск коммерческого запроса, переход на нужный ресурс, просмотр карточки товара и посещение страницы контактов. Если сценарий построен достаточно сложно, отдельная сессия внешне будет напоминать обычный визит. Для усложнения обнаружения используются разные IP-адреса, User-Agent, размеры экранов и интервалы между действиями.
Однако само наличие таких визитов не гарантирует улучшения позиций. Поисковые системы используют собственные механизмы оценки качества результатов и обнаружения искусственной активности. Они не ограничиваются анализом одного показателя вроде продолжительности посещения. Поэтому попытки манипулировать отдельными метриками не дают гарантированного результата и могут быть распознаны как недобросовестная практика.
Для владельца сайта проблема заключается также в искажении аналитики. Если значительная доля посещений создана ботами, отчёты о вовлечённости, глубине просмотра и конверсии перестают объективно отражать поведение аудитории. Маркетолог может ошибочно решить, что определённая рекламная кампания работает хорошо или плохо, хотя фактические результаты обусловлены автоматизированной активностью.
Скрутка поведенческих факторов: искусственное ухудшение статистики конкурента
Под скруткой обычно понимают попытку ухудшить поведенческие показатели чужого ресурса с помощью искусственно созданных посещений. В простейшем сценарии на сайт направляется большое количество коротких сессий. Боты могут переходить по определённым запросам, открывать страницу и практически сразу покидать её, формируя статистику, похожую на поток незаинтересованных посетителей.
Более сложные сценарии могут включать посещение конкретных разделов, многократные обращения к одним и тем же страницам или имитацию действий, не связанных с реальной покупательской активностью. При этом злоумышленники могут использовать разные устройства и сетевые адреса, чтобы не создавать очевидного всплеска с одного источника.
Важно не переоценивать прямое влияние подобных действий на поисковую выдачу. Высокая доля коротких визитов не является универсальным доказательством того, что сайт потеряет позиции. Пользователь может быстро покинуть страницу потому, что сразу нашёл нужный телефон, адрес или цену. И наоборот, длительная сессия не всегда означает удовлетворённость: посетитель может долго искать нужную информацию из-за неудобной навигации.
Поэтому обнаружение скрутки требует сопоставления нескольких источников данных. Необходимо проверить, действительно ли увеличилось количество подозрительных сессий, совпадает ли аномальная активность с изменениями серверных логов, какие страницы затронуты и есть ли связь с ухудшением коммерческих показателей. Без такой проверки можно ошибочно принять обычные сезонные колебания или техническую проблему сайта за целенаправленную атаку.
Другие виды автоматизированного воздействия
Поведенческие сценарии не ограничиваются попытками повлиять на SEO. Боты могут использоваться для скликивания рекламных объявлений, массовой отправки форм, создания фиктивных регистраций, проверки учётных записей и сбора информации о товарах и ценах. Некоторые действия непосредственно влияют на расходы бизнеса, другие создают дополнительную нагрузку на сервер и затрудняют работу сотрудников.
Например, автоматизированные запросы к каталогу интернет-магазина могут многократно загружать страницы с фильтрами и сортировками. Если такие операции требуют сложных обращений к базе данных, нагрузка на сервер возрастает даже при относительно небольшом количестве посетителей. В другом сценарии бот может массово отправлять заявки через форму обратной связи, из-за чего менеджеры получают десятки или сотни фиктивных обращений.
Отдельная проблема — рекламный фрод. Автоматизированные переходы по объявлениям расходуют часть бюджета и создают ложное представление об эффективности кампаний. Если система аналитики фиксирует такие визиты как обычные рекламные клики, стоимость реального привлечения клиента может оказаться существенно выше, чем показывают стандартные отчёты.
Таким образом, антибот-защита должна учитывать не только SEO-риски, но и влияние автоматизированной активности на рекламу, продажи, инфраструктуру и качество данных.
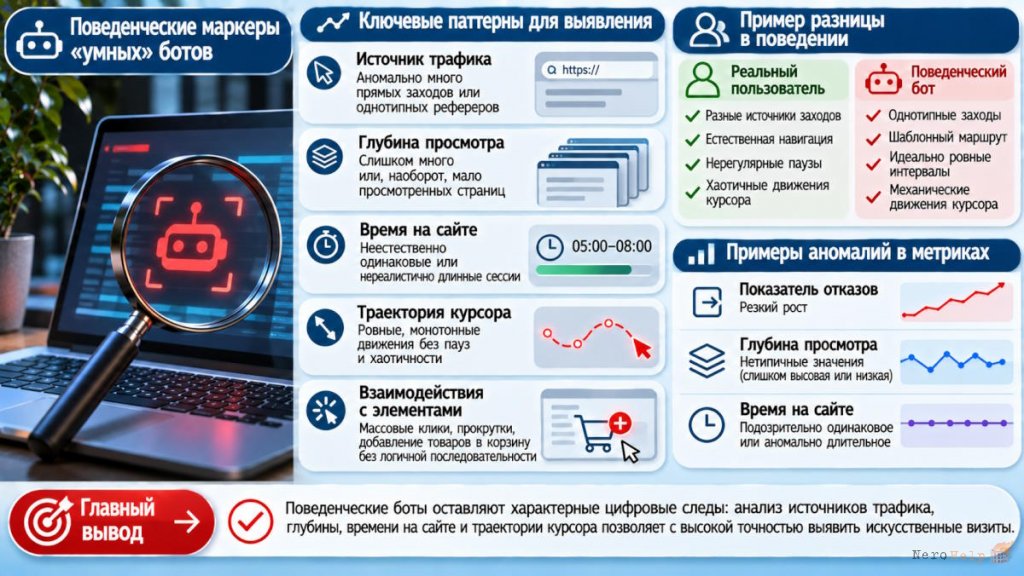
2. Поведенческие маркеры: по каким признакам можно распознать автоматизированный трафик
Современные боты умеют имитировать многие действия человека. Они могут прокручивать страницу, перемещать указатель мыши, нажимать кнопки и вводить текст с небольшими задержками. Поэтому обнаружить автоматизацию только по наличию или отсутствию активности курсора уже недостаточно. Более надёжный подход заключается в анализе последовательности действий, временных характеристик, технических параметров браузера и повторяемости сессий.
При этом ни один отдельный признак не должен автоматически становиться основанием для блокировки. Человек может очень быстро заполнить форму, не пользоваться мышью на сенсорном устройстве или открывать несколько страниц подряд. И наоборот, бот может специально имитировать нерегулярное поведение. Диагностика должна строиться на совокупности сигналов и учитывать тип сайта, устройство и сценарий взаимодействия.
Аномальная скорость действий и заполнения форм
Один из наиболее заметных признаков автоматизации — неправдоподобно высокая скорость выполнения последовательных операций. Например, посетитель открывает страницу регистрации, заполняет несколько полей, выбирает варианты из списка и отправляет форму за доли секунды. Для обычного пользователя такой сценарий может быть физически затруднён, особенно если требуется прочитать условия или ввести данные вручную.
Однако скорость сама по себе не является достаточным доказательством. Пользователь может использовать автозаполнение браузера, менеджер паролей, вставку текста из буфера обмена или заранее подготовленные данные. Поэтому важно оценивать не только общую продолжительность операции, но и интервалы между отдельными действиями, последовательность событий и характер вводимых значений.
Например, если сотни регистраций выполняются с одинаковыми интервалами, содержат повторяющиеся шаблоны данных и поступают из технически схожих окружений, вероятность автоматизации повышается. Если же форма отправлена быстро, но остальные параметры соответствуют обычному поведению, блокировка может оказаться ошибочной.
Для интернет-магазинов особенно полезно анализировать скорость прохождения коммерческих сценариев. Массовое добавление товаров в корзину, создание заказов и отправка одинаковых форм за короткий период могут указывать на автоматизированную активность. В таких случаях необходимо дополнительно проверить, сопровождаются ли действия реальными оплатами, подтверждениями и последующими обращениями.
Повторяемость пользовательских сценариев
Человеческое поведение обычно отличается вариативностью. Два посетителя могут открыть одну и ту же страницу, но один сначала прочитает характеристики, другой перейдёт к фотографиям, а третий сразу откроет контакты. Даже один человек при повторном посещении не всегда действует одинаково.
Боты часто выполняют заранее заданные последовательности операций. Например, они могут открывать главную страницу, прокручивать её на фиксированное расстояние, переходить в каталог, нажимать определённый элемент и завершать сессию. Если множество посещений повторяет практически идентичный маршрут, это может указывать на автоматизацию.
Особенно показательно сочетание нескольких повторяющихся параметров: одинакового порядка страниц, близкой продолжительности действий, одинаковых интервалов между переходами и сходных технических характеристик. Чем больше независимых признаков совпадает у большого количества сессий, тем выше основания для дополнительной проверки.
Но и здесь важно учитывать особенности самого сайта. Например, посетители интернет-магазина могут массово проходить один и тот же путь от каталога к карточке товара и корзине, если интерфейс предполагает такую последовательность. Повторяемость становится подозрительной не сама по себе, а тогда, когда она сопровождается другими аномалиями и не объясняется обычным пользовательским сценарием.
Микродвижения курсора и динамика взаимодействия
Анализ движения мыши может использоваться как дополнительный источник информации о поведении посетителя. У человека траектории указателя обычно меняются в зависимости от цели, расстояния до элемента, положения руки и скорости движения. При наведении на кнопку курсор может немного отклоняться, останавливаться или корректировать положение перед нажатием.
Простейшие автоматизированные скрипты нередко используют заранее заданные координаты и фиксированные траектории. В результате движения могут выглядеть слишком прямолинейными, повторяться с одинаковой скоростью или не учитывать расположение элементов интерфейса. Более сложные инструменты способны добавлять случайные отклонения, плавные кривые и задержки, поэтому один только анализ геометрии курсора уже не обеспечивает надёжного распознавания.
Кроме того, отсутствие движений мыши не означает, что посетитель является ботом. На смартфонах и планшетах используются касания, а пользователи настольных устройств могут перемещаться по сайту с помощью клавиатуры. Некоторые посетители открывают страницу и читают текст, практически не взаимодействуя с интерфейсом.
Поэтому микродинамику указателя следует анализировать только в контексте других событий. Например, повторяющиеся траектории, одинаковые интервалы между наведением и кликом, синхронность действий множества сессий и несоответствие заявленному типу устройства могут стать дополнительными признаками автоматизации.
Неестественная глубина просмотра и продолжительность сессий
Продолжительность посещения и глубина просмотра часто используются для оценки вовлечённости аудитории. Однако эти показатели легко интерпретировать неправильно. Короткая сессия может быть нормальной, если посетитель сразу нашёл нужную информацию, а длительное пребывание на сайте не всегда означает заинтересованность.
Подозрение вызывает не отдельный короткий визит, а систематическое повторение определённого сценария. Например, большое количество сессий открывает одну и ту же коммерческую страницу, остаётся на ней несколько секунд и завершает посещение. Если при этом наблюдаются одинаковые временные интервалы, схожие технические параметры и нехарактерные источники переходов, необходимо провести дополнительную проверку.
Другой вариант — чрезмерно однообразные длительные сессии. Боты могут имитировать просмотр нескольких страниц с одинаковыми паузами, создавая искусственную вовлечённость. Если тысячи посещений имеют практически одинаковую продолжительность и последовательность переходов, это также может свидетельствовать об автоматизации.
Для корректной диагностики необходимо учитывать назначение страницы. На странице с номером телефона или адресом пользователь может провести совсем немного времени, а подробную статью — читать несколько минут. Поэтому сравнивать поведение нужно между похожими страницами и сопоставимыми группами аудитории.
Синхронность активности и повторяющиеся временные интервалы
Ещё один важный признак — необычная синхронность посещений. Реальная аудитория распределяет активность относительно неравномерно: люди заходят на сайт в разное время, используют разные устройства и выполняют действия с индивидуальными задержками. Бот-сеть может запускать множество однотипных сценариев одновременно или с заданным интервалом.
Например, если в течение короткого промежутка времени на одну страницу приходят сотни сессий с похожей последовательностью событий, одинаковой продолжительностью и сходными параметрами браузера, это повод проверить источник активности. Особенно подозрительно, когда такой всплеск не сопровождается соответствующим увеличением реальных обращений, заказов или других целевых действий.
Анализировать временные паттерны полезно и на уровне серверных логов. В них можно обнаружить повторяющиеся интервалы между запросами, обращения к одним и тем же URL и массовое выполнение одинаковых операций. Но необходимо учитывать фоновые процессы: мониторинг доступности, поисковые роботы, системы резервного копирования и другие легитимные сервисы тоже могут создавать регулярную активность.
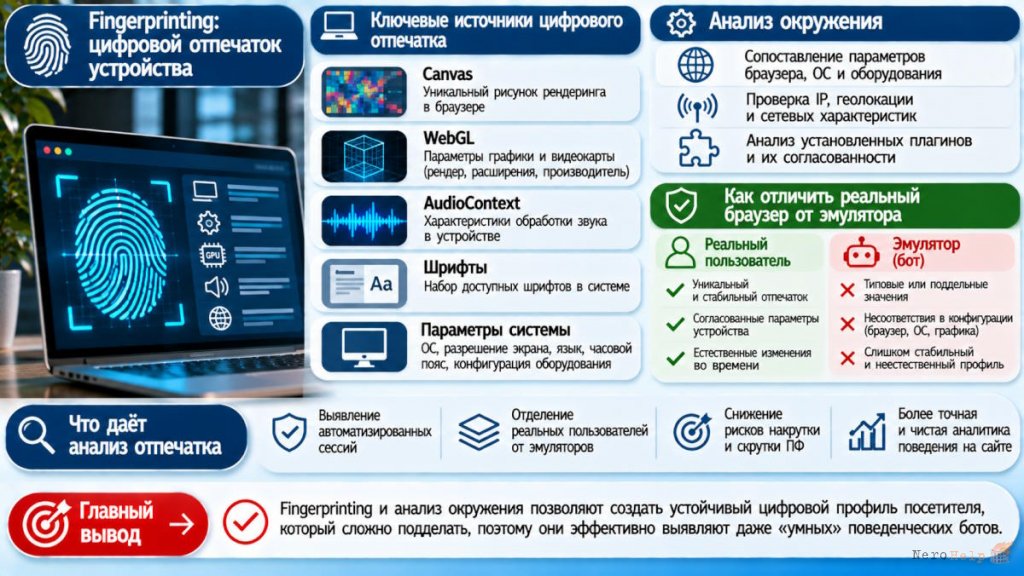
3. Fingerprinting и анализ окружения: как выявляются браузерные эмуляторы и подмена устройств
Поведенческий анализ становится значительно эффективнее, если объединить его с проверкой технического окружения посетителя. Современные боты могут использовать разные IP-адреса и подменять User-Agent, но при этом оставлять несоответствия в параметрах браузера, операционной системы, графической подсистемы и сетевого соединения. Технология Fingerprinting помогает собирать такие характеристики в совокупный цифровой отпечаток, который используется для оценки вероятности автоматизации.
Важно понимать, что цифровой отпечаток не является уникальным паспортом устройства. У множества реальных пользователей могут совпадать отдельные параметры, а браузеры с усиленной защитой конфиденциальности специально ограничивают сбор некоторых характеристик. Поэтому Fingerprinting должен применяться как один из элементов комплексной системы обнаружения, а не как безошибочный способ идентификации человека или бота.
User-Agent и проверка согласованности браузера
User-Agent — строка, которую браузер передаёт серверу и которая содержит сведения о клиентском программном обеспечении. В ней могут указываться тип браузера, его версия, операционная система и некоторые характеристики устройства. Долгое время этот параметр активно использовался для определения типа посетителя и настройки отображения страниц.
Проблема заключается в том, что User-Agent легко подделать. Автоматизированный браузер может представляться обычным мобильным Safari, Chrome на Windows или другим популярным клиентом. Если система ориентируется только на эту строку, злоумышленнику достаточно изменить несколько значений, чтобы обойти простую проверку.
Поэтому современные механизмы защиты сопоставляют User-Agent с другими параметрами. Например, заявленный мобильный браузер должен соответствовать характерным возможностям платформы, доступным API и особенностям отображения. Если в заголовках указана одна операционная система, а другие технические признаки противоречат этому заявлению, запрос получает дополнительную оценку риска.
Также важно учитывать современные механизмы сокращения и стандартизации User-Agent, используемые браузерами для защиты приватности. Отсутствие подробных сведений о модели устройства не является доказательством автоматизации.
Canvas и WebGL: анализ графической подсистемы
Canvas и WebGL предоставляют веб-страницам возможности работы с графикой. В зависимости от браузера, операционной системы, графического драйвера и оборудования результаты определённых операций могут немного отличаться. Эти различия могут использоваться для формирования одного из компонентов цифрового отпечатка.
Canvas Fingerprinting основан на том, что браузер отрисовывает определённые графические элементы, а защитная система анализирует результат. На него могут влиять шрифты, особенности рендеринга текста, графическая подсистема и программное окружение. WebGL позволяет получать дополнительные сведения о возможностях графического контекста и характеристиках используемого рендеринга.
Такие методы помогают выявлять некоторые типы эмуляторов и несогласованные конфигурации. Например, браузер может заявлять характеристики обычного пользовательского устройства, но графический контекст указывает на типичную серверную среду или программный рендеринг. Это не означает, что любой виртуальный графический адаптер автоматически является признаком бота: виртуальные машины, удалённые рабочие места и некоторые корпоративные системы вполне легитимны.
Кроме того, современные браузеры и расширения конфиденциальности могут ограничивать доступ к отдельным характеристикам или изменять результаты рендеринга. Поэтому защитная система должна учитывать не только совпадение отпечатков, но и особенности конкретного браузера.
AudioContext и другие параметры окружения
Дополнительные сведения могут предоставлять API браузера, связанные с обработкой звука, отображением страниц и доступностью системных функций. Например, AudioContext позволяет работать с аудиоданными, а особенности обработки определённых операций могут использоваться в составе цифрового отпечатка.
Также могут анализироваться доступные шрифты, характеристики экрана, часовой пояс, языковые настройки, поддерживаемые форматы и особенности работы javascript. По отдельности такие параметры обычно малоинформативны. Однако их комбинация позволяет обнаружить противоречия между заявленным устройством и фактическим окружением.
Например, если User-Agent указывает на мобильный смартфон, но размеры окна, набор доступных возможностей и другие параметры больше соответствуют серверному браузеру, система может повысить оценку риска. При этом подобное несоответствие не обязательно свидетельствует о вредоносной активности: пользователь может использовать эмулятор для тестирования, удалённый браузер или нестандартную конфигурацию.
Поэтому важно оценивать не только наличие определённых характеристик, но и их согласованность. Чем больше независимых параметров противоречат друг другу, тем выше вероятность того, что перед системой находится искусственно сформированное окружение.
TLS Fingerprinting и сетевые характеристики
Помимо браузерных параметров, антибот-системы могут анализировать особенности сетевого соединения. При установлении защищённого HTTPS-соединения клиент и сервер выполняют TLS-рукопожатие, в ходе которого согласовывают параметры шифрования и другие характеристики взаимодействия. Структура и последовательность отдельных элементов этого процесса могут использоваться для построения сетевого отпечатка.
Один из известных подходов — JA3 и его производные. Они позволяют получать сигнатуру на основе определённых параметров TLS-клиента. Такие методы могут помогать выявлять автоматизированные инструменты, если их сетевое поведение отличается от типичных браузеров.
Однако TLS-сигнатура не является однозначным идентификатором бота. Один и тот же браузер может иметь разные сетевые характеристики в зависимости от версии, операционной системы, настроек и промежуточных прокси. И наоборот, множество реальных пользователей могут использовать одинаковые сетевые библиотеки и формировать похожие отпечатки.
Поэтому сетевой Fingerprinting полезен прежде всего в сочетании с другими признаками. Например, если подозрительная последовательность действий сопровождается необычной TLS-сигнатурой, несоответствием User-Agent и высокой концентрацией запросов, вероятность автоматизации становится выше.
IP-репутация, ASN и прокси-сети
IP-адрес остаётся важным источником информации, но его нельзя использовать как единственный критерий блокировки. Один адрес может принадлежать целой группе пользователей, а многие реальные посетители используют мобильные сети, корпоративные шлюзы и общие точки выхода в интернет. Если заблокировать крупный диапазон только из-за подозрительного поведения отдельных запросов, можно потерять значительную часть легитимного трафика.
Дополнительную информацию даёт ASN — номер автономной системы, к которой относится IP-адрес. По нему можно определить сетевую организацию или провайдера, через инфраструктуру которого поступает запрос. Например, массовая активность из облачного дата-центра может заслуживать дополнительного внимания, если сайт ориентирован на обычных покупателей и не ожидает большого объёма серверного трафика.
Но и здесь необходим контекст. Облачные сервисы могут использоваться для мониторинга, корпоративного доступа, VPN и других легитимных задач. Резидентные прокси, в свою очередь, позволяют злоумышленникам направлять запросы через адреса обычных интернет-пользователей. Поэтому принадлежность IP к определённому ASN или типу сети не является достаточным основанием для блокировки.
Более надёжная модель учитывает репутацию адреса, частоту обращений, историю активности, географию, сетевые характеристики и поведение конкретной сессии. Это позволяет выявлять подозрительные сочетания признаков и снижать риск ошибочной блокировки реальных клиентов.
4. Архитектура противодействия: как фильтровать ботов без ущерба для пользователей и Core Web Vitals
Обнаружить подозрительную активность недостаточно: необходимо правильно выбрать способ реакции. Агрессивная блокировка может привести к потере реальных покупателей, а слишком мягкая фильтрация оставит злоумышленникам возможность продолжать нежелательные действия. Поэтому современная антибот-защита должна использовать несколько уровней проверки и выбирать действие в зависимости от степени риска.
Для обычного посетителя защита должна оставаться максимально незаметной. Необоснованные CAPTCHA, дополнительные проверки и длительные задержки способны ухудшить пользовательский опыт и снизить конверсию. В то же время для подозрительных запросов можно применять ограничение частоты обращений, дополнительную проверку, блокировку отдельных операций или полный отказ в доступе.
Edge-фильтрация и проверка запросов до загрузки сайта
Один из способов защиты — анализ запросов на уровне инфраструктуры, расположенной перед основным приложением. Это может быть CDN, reverse proxy, WAF или специализированный сервис фильтрации. В такой архитектуре часть подозрительной активности отсеивается ещё до обращения к серверной логике сайта.
Например, если запросы поступают с аномальной частотой или содержат признаки автоматизированного сканирования, система может ограничить их до того, как они создадут нагрузку на приложение и базу данных. Для интернет-магазина это особенно полезно, поскольку фильтрация на раннем этапе позволяет сократить количество ненужных обращений к каталогу, поиску и другим ресурсоёмким функциям.
При этом необходимо различать DNS и Edge-фильтрацию. Само изменение DNS-записей не означает, что трафик анализируется и блокируется на сетевом уровне. Для проверки запросов требуется промежуточный сервис или прокси, через который действительно проходит соединение. Поэтому при выборе решения важно выяснить, где именно выполняется анализ и какие компоненты инфраструктуры участвуют в обработке запросов.
Серверная фильтрация и клиентские сигналы
Другой вариант — использование серверных механизмов, которые оценивают параметры запроса, историю сессии и результаты дополнительных проверок. Они могут анализировать заголовки, IP-репутацию, частоту обращений, последовательность URL и другие доступные характеристики.
Для более сложной диагностики могут применяться клиентские сигналы, собираемые с помощью javascript. Например, система может оценивать особенности выполнения определённых операций браузером, доступность API и согласованность параметров окружения. Эти данные передаются на сервер, где сопоставляются с сетевыми характеристиками и поведением сессии.
Важно, чтобы клиентская проверка не превращалась в чрезмерно тяжёлый сценарий. Если защитный скрипт долго выполняется, блокирует основной поток браузера или загружает дополнительные ресурсы, он способен ухудшить скорость работы сайта. Поэтому при внедрении нужно измерять фактическое влияние на производительность, а не ориентироваться только на заявленную лёгкость решения.
Риск-ориентированная модель: блокировка, ограничение или дополнительная проверка
Не все подозрительные посетители должны автоматически получать HTTP 403. Такой подход может быть слишком жёстким и привести к блокировке легитимных пользователей. Более гибкая система присваивает сессии оценку риска на основе нескольких признаков и выбирает соответствующее действие.
Например, единичное несоответствие User-Agent и технических параметров может стать основанием для дополнительного наблюдения, но не для немедленного отказа в доступе. Если одновременно выявлены высокая частота запросов, повторяющиеся сценарии и подозрительная сетевая сигнатура, система может временно ограничить активность. При подтверждённом вредоносном поведении допускается блокировка конкретной сессии, адреса или группы запросов.
Для отдельных операций можно использовать более строгие правила. Например, просмотр информационной страницы обычно не требует сложной проверки, а массовая отправка форм, создание заказов или попытки авторизации заслуживают повышенного внимания. Это позволяет сосредоточить защитные ресурсы на тех участках сайта, где автоматизация создаёт наибольший ущерб.
Важно предусмотреть механизм пересмотра решений. Если реальный посетитель столкнулся с блокировкой, у него должна быть возможность обратиться в поддержку или пройти дополнительную проверку. Кроме того, система должна вести журнал срабатываний, чтобы специалисты могли анализировать причины отказов и корректировать правила.
CAPTCHA: когда дополнительная проверка действительно нужна
CAPTCHA традиционно используется для подтверждения того, что действие выполняет человек. Такие механизмы могут быть полезны при регистрации, отправке форм, восстановлении доступа и других операциях, которые часто становятся целью автоматизации.
Однако постоянное отображение CAPTCHA всем посетителям ухудшает пользовательский опыт. Особенно это заметно на мобильных устройствах, где прохождение визуальных заданий может занимать дополнительное время и вызывать раздражение. Если проверка появляется слишком часто, часть покупателей просто покинет сайт.
Более рациональный подход — показывать дополнительное испытание только при повышенном уровне риска. Например, обычный просмотр каталога может проходить без проверки, а массовая отправка одинаковых заявок или подозрительная последовательность действий — требовать подтверждения. В некоторых случаях вместо CAPTCHA можно использовать ограничение частоты запросов, подтверждение электронной почты или дополнительные механизмы защиты формы.
При выборе решения важно оценивать не только эффективность обнаружения ботов, но и долю ошибочных срабатываний. Система, которая блокирует значительное количество реальных клиентов, способна причинить бизнесу больше вреда, чем сама автоматизированная активность.
Влияние антибот-защиты на Core Web Vitals и скорость сайта
Защита не должна создавать новую проблему в виде замедления страниц. Если антибот-сервис добавляет тяжёлый javascript, задерживает выполнение критических операций или направляет все запросы через перегруженный промежуточный узел, это может повлиять на производительность.
Для оценки необходимо учитывать несколько показателей. TTFB отражает время ожидания первого байта ответа от сервера и зависит от сетевой задержки, обработки запроса и состояния инфраструктуры. LCP показывает время появления крупнейшего видимого элемента страницы. INP характеризует отзывчивость интерфейса при взаимодействии с пользователем. Поэтому утверждать, что любая антибот-защита автоматически сохраняет эти метрики идеальными, некорректно.
Перед внедрением системы следует сравнить показатели до и после подключения защиты. Проверку нужно проводить на нескольких типах страниц и устройств, включая мобильные соединения. Полезно оценить не только среднее время ответа, но и показатели на высоких перцентилях, поскольку именно они позволяют увидеть проблемы, возникающие у части пользователей.
Также важно проверить поведение сайта при высокой нагрузке. Защитный сервис должен выдерживать ожидаемый поток запросов, корректно обрабатывать сбои и не становиться единственной точкой отказа. Для критически важных проектов необходимо заранее предусмотреть сценарии временной недоступности антибот-платформы.
5. Практическая диагностика: как проверить сайт на поведенческую атаку
Если владелец сайта заметил резкий рост отказов, увеличение количества коротких сессий или ухудшение рекламной статистики, не стоит сразу устанавливать антибот-защиту и блокировать подозрительные адреса. Сначала необходимо подтвердить, что изменение действительно связано с автоматизированной активностью. Иначе компания может потратить деньги на устранение несуществующей проблемы, одновременно пропустив настоящую причину ухудшения показателей.
Анализ веб-аналитики и выявление аномальных сегментов
Первый шаг — сравнить текущую статистику с предыдущими периодами. Необходимо определить, когда началось изменение, какие страницы затронуты и из каких источников поступает необычный трафик. Если аномалия появилась только в одной рекламной кампании, причина может заключаться в качестве площадки или рекламном фроде. Если всплеск затронул весь сайт, стоит дополнительно проверить серверные логи и технические параметры посещений.
Полезно анализировать продолжительность сессий, глубину просмотра, количество событий, конверсию и распределение трафика по устройствам и географии. Но эти показатели необходимо рассматривать вместе. Например, рост посещений с мобильных устройств может быть связан с запуском рекламы в социальной сети, а увеличение коротких визитов — с изменением структуры посадочной страницы.
Особое внимание стоит уделить сегментам, в которых одновременно наблюдаются несколько отклонений. Если большое количество сессий имеет одинаковые временные характеристики, повторяющиеся маршруты, необычные параметры устройств и не приводит к реальным обращениям, вероятность автоматизации повышается.
Проверка серверных логов
Веб-аналитика не всегда показывает все технические детали запроса, поэтому для диагностики необходимо обращаться к серверным логам. В них фиксируются обращения к URL, время запроса, IP-адрес, HTTP-метод, код ответа и другие доступные параметры.
По логам можно обнаружить массовые обращения к одним и тем же страницам, необычную частоту запросов, повторяющиеся последовательности URL и большое количество ошибок. Например, если определённая группа адресов многократно обращается к поиску по каталогу с разными параметрами фильтрации, это может указывать на парсинг или автоматизированное сканирование.
При этом необходимо отделять обычные поисковые роботы от подозрительной активности. Яндекс и Google используют собственных краулеров, а также существуют сервисы мониторинга и проверки доступности. Если заблокировать легитимного поискового робота, можно создать проблемы с индексацией сайта. Для проверки принадлежности запросов официальным поисковым системам следует использовать предусмотренные ими методы верификации, а не полагаться исключительно на User-Agent.
Сопоставление трафика с реальными бизнес-результатами
Один из наиболее практичных способов выявить проблему — проверить, соответствует ли рост посещаемости увеличению реальных действий. Если количество сессий резко выросло, но число звонков, заявок, заказов и оплат осталось прежним, необходимо выяснить источник расхождения.
Для интернет-магазина полезно сравнить посещения карточек товаров с добавлениями в корзину, оформленными заказами и фактическими оплатами. Для сайта услуг — сопоставить отправленные формы с подтверждёнными обращениями и заключёнными договорами. Если автоматизированная активность создаёт большое количество событий, но не приводит к коммерческому результату, аналитика может показывать завышенную вовлечённость.
При этом отсутствие конверсии само по себе не доказывает наличие ботов. Пользователь может изучать предложение, сравнивать цены или собирать информацию перед покупкой. Поэтому вывод должен основываться на совокупности данных, а не на одном показателе.
Постепенное внедрение правил и контроль ложных блокировок
После подтверждения подозрительной активности можно приступать к настройке защиты. Начинать лучше с режима наблюдения, когда система собирает сигналы и присваивает сессиям оценки риска, но не блокирует их автоматически. Это позволяет понять, какие категории посетителей будут затронуты правилами и насколько точно они выявляют автоматизацию.
Затем можно включить ограничения для наиболее очевидных сценариев: чрезмерной частоты запросов, массовой отправки форм и повторяющихся подозрительных действий. Более жёсткие правила следует применять постепенно, оценивая количество блокировок и возможные жалобы пользователей.
Особенно важно проверять влияние защиты на реальные конверсии. Если после включения фильтрации количество заявок резко упало, необходимо выяснить, не блокируются ли посетители с определённых устройств, мобильных сетей или корпоративных подключений. Правильно настроенная антибот-система должна снижать вредоносную активность, не создавая препятствий для покупателей.
6. Как выбрать антибот-систему и организовать защиту сайта
Выбор антибот-платформы должен основываться на характере угроз и архитектуре конкретного ресурса. Небольшому сайту услуг, интернет-магазину с большим каталогом и финансовому сервису требуются разные уровни защиты. Поэтому сравнивать решения только по количеству анализируемых сигналов или заявленной скорости проверки недостаточно.
Какие функции действительно важны
В первую очередь следует оценить, какие источники данных использует система. Полноценная антибот-защита может сочетать анализ сетевых характеристик, IP-репутации, браузерного окружения, поведения сессий и частоты запросов. Чем больше независимых сигналов доступно для анализа, тем меньше вероятность того, что решение будет зависеть от одного легко подделываемого параметра.
Важна и гибкость реагирования. Система должна позволять не только блокировать запросы, но и ограничивать частоту обращений, отправлять подозрительные сессии на дополнительную проверку и создавать исключения для легитимных сервисов. Для крупных проектов полезны журналы событий, отчёты по типам угроз, возможность настройки правил и интеграция с существующими инструментами мониторинга.
Отдельно необходимо проверить, как система обрабатывает поисковых роботов, платёжные сервисы, CDN, внешние API и корпоративные интеграции. Неправильно настроенная фильтрация может нарушить работу важных компонентов сайта, даже если обычные посетители не замечают изменений.
Производительность, совместимость и интеграция
Перед подключением антибот-платформы нужно выяснить, на каком уровне она работает и какие изменения потребуются в инфраструктуре. Это может быть подключение через CDN или reverse proxy, настройка DNS, установка серверного модуля или интеграция через API. Каждый вариант имеет свои ограничения и требования.
Также следует оценить задержку, которую система добавляет к обработке запросов. Заявленное время анализа, например несколько миллисекунд, необходимо проверять в реальной конфигурации: на него могут влиять сетевой маршрут, загрузка сервиса, количество анализируемых сигналов и дополнительные проверки. Важно понимать, измеряется ли только время работы алгоритма или полная задержка, которую ощущает пользователь.
Совместимость следует проверять на тестовой среде. Нужно убедиться, что защита корректно работает с CMS, серверной архитектурой, API, формами, платёжными модулями и мобильной версией сайта. Для крупных проектов полезно заранее подготовить сценарий отката, чтобы при возникновении проблем можно было быстро вернуть прежнюю конфигурацию.
BotHunt и специализированная защита от автоматизированного трафика
Для сайтов, которым требуется выявление и ограничение нежелательной автоматизированной активности, могут использоваться специализированные решения. В качестве одного из таких продуктов рассматривается «Антибот для сайта» от сервиса BotHunt. Подобные системы предназначены для анализа посетителей по техническим и поведенческим признакам, выявления подозрительных сессий и фильтрации нежелательного трафика.
При оценке конкретного решения важно запросить не только описание функций, но и техническую документацию. Необходимо выяснить, какие сигналы действительно анализируются, каким образом система определяет степень риска, где выполняется фильтрация и какие действия доступны при обнаружении угрозы. Также следует уточнить, как обрабатываются поисковые роботы, мобильные пользователи, VPN, корпоративные сети и посетители с ограниченными настройками браузера.
Отдельный вопрос — влияние на производительность. Перед подключением к основному сайту желательно провести тестирование, сравнить показатели TTFB, LCP и INP, проверить корректность работы форм и убедиться, что система не блокирует легитимные запросы. Результаты пилотного периода должны показать, сколько подозрительной активности обнаружено, сколько запросов ограничено и были ли случаи ошибочной фильтрации.
Эффективность антибот-защиты следует оценивать не только по числу заблокированных запросов. Гораздо важнее, насколько уменьшилось количество фиктивных заявок, снизилась ли нагрузка на сервер, улучшилось ли качество аналитики и сохранилась ли конверсия реальных посетителей. Только такие показатели позволяют понять, приносит ли внедрение практическую пользу бизнесу.
Поведенческие боты становятся всё более сложными, поэтому обнаружить автоматизированный трафик только по IP-адресу, User-Agent или продолжительности посещения уже невозможно. Современные инструменты способны имитировать действия человека, использовать распределённые сети и подменять параметры браузерного окружения. Для их выявления требуется комплексный анализ: последовательности действий, временных интервалов, технических характеристик устройства, сетевых признаков и соответствия заявленного окружения реальным параметрам браузера.
При этом важно не путать подозрительную активность с доказанной SEO-атакой. Короткие визиты и высокий показатель отказов не означают автоматического ухудшения позиций в поисковой выдаче. Прежде чем предпринимать защитные меры, необходимо проверить аналитику, серверные логи, рекламные источники и реальные бизнес-результаты. Это позволит отличить ботов от сезонных изменений спроса, технических проблем и обычного поведения аудитории.
Грамотно настроенная антибот-система должна защищать не только поисковую статистику, но и всю цифровую инфраструктуру компании. Она помогает уменьшать количество фиктивных обращений, ограничивать нежелательные запросы, защищать серверные ресурсы и сохранять достоверность аналитики. Однако эффективность такой защиты определяется не количеством заблокированных адресов, а способностью обнаруживать вредоносную активность без потери реальных посетителей. Именно поэтому оптимальная стратегия строится на многоуровневой диагностике, постепенном внедрении правил и постоянном контроле качества фильтрации.